Vårt VMA kan inte kapas
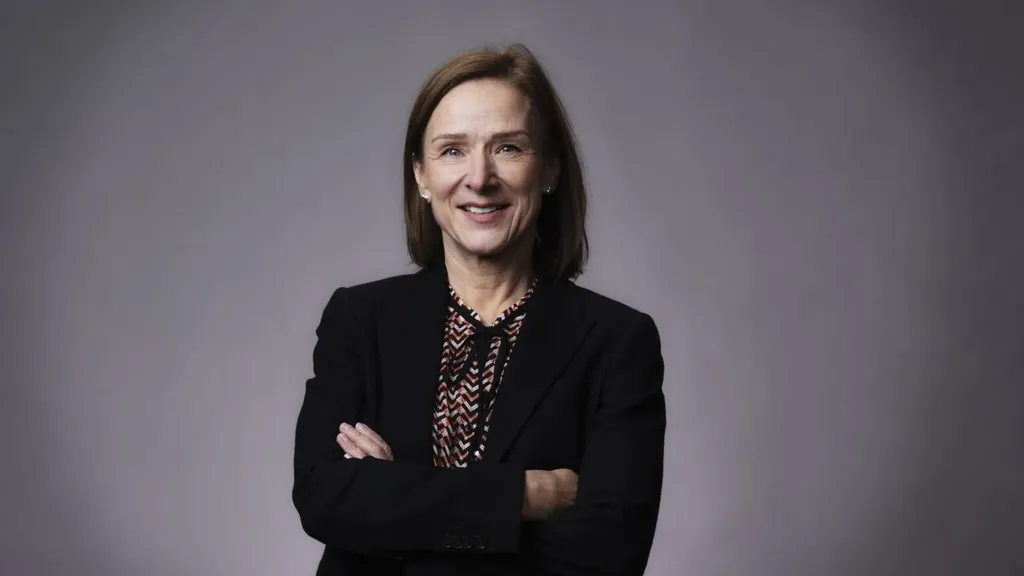
Med anledning av nya påståenden från Dagens Nyheter har Sveriges Radio ännu en gång svarat med fakta och tydliga besked om VMA. AnnSofi Eriksson, CIO på Sveriges Radio beskriver detta.
Med anledning av att DN i gårdagens tidning ställde en fråga till oss i artikelform som de ville få besvarad, har vi nu gått till botten med frågeställningen och skickat vårt svar till tidningen. Frågan gällde ett påstående från den intervjuade säkerhetsexperten Robert Malmgren kring att den som har tillgång till drift- och systemdokumentationen kring vårt digitala VMA, också skulle kunna kopiera denna och skicka ut ett digitalt VMA via SR:s digitala API.
För mig, och för de som ansvarar för IT- och säkerhetsfrågorna, manar ju självklart den typen av fråga till eftertanke och vi har därför nu dubbelkollat alla fakta vi har. Ett stort antal personer har nu gått igenom hur det fungerar och gjort en värdering av huruvida de risker som DN anger i artikeln de facto kan komma att inträffa, dvs att ett falskt digitalt VMA skulle kunna skickas ut till våra externa prenumeranter som exempelvis MSB eller Länsstyrelserna. Svaret är nej.
Huruvida det skulle utgöra en risk att eventuell systemdokumentation som tidigare påstås ha funnits på en extern molntjänst, så kan vi konstatera att ingen sådan dokumentation funnits utanför våra egna it-miljöer sedan 2018, dvs något rörande VMA eller källkod. Det lagras idag på säker filyta med behörighetskontroll. Sedan dess har systemet och dess rutiner dessutom förändrats. DN:s intervjuade säkerhetsexperts hypoteser baseras på information ifrån DN som inte stämmer.
Rakel och VMA
DN-artikeln tar också upp VMA-systemets koppling till det statliga radiokommunikationssystemet Rakel, där vårt API inte heller är ett problem bland annat på grund av den konstruktion som finns för Rakels användning som dessutom kräver särskilda fysiska enheter, vilket i sin tur kräver en helt annan information som någon i så fall behöver ha tillgång till. Systemet är som vi sagt tidigare komplext för att vara just säkert och robust.
Med allt detta sagt har vi också hela tiden varit tydliga med att mycket hänt och förändrats kring vårt säkerhets- och beredskapsarbete efter det att den nya säkerhetsskyddslagen infördes i början på 2019. Det arbetet fortsätter vi såklart att utveckla hela tiden i takt med att omvärldsläget har förändrats.
Bjuder in berörda myndigheter till säkerhetsmöte
Vi har stor förståelse för att det som skrivits i DN:s artiklar väcker många frågor kring säkerhetsarbetet på Sveriges Radio. Vi har under veckan hållit berörda myndigheter såsom MSB och Kulturdepartementet uppdaterade kring fakta vad gäller granskningen och kommer också att bjuda in alla berörda myndigheter för en grundlig genomgång kring Sveriges Radios säkerhetsarbete efter semestrarna.
AnnSofi Eriksson
CIO, Sveriges Radio
Senaste nytt
Sveriges Radio-frukost: Var går gränsen för svensk satir?
Vad händer med satiren när verkligheten upplevs galnare än skämten? I en tid av kriser och skiftande världsordning kan satiren hjälpa oss att orka förstå nyheterna, men när är skämtet en bärande del av samhällsdebatten och när går det för långt?
För att fortsätta vara relevanta behöver vi utvecklas
Programdirektör Sofia Wadensjö Karén skriver om kommande förändringar inom Programenheten på Sveriges Radio under hösten.
Gemensamt blogginlägg Sveriges Radio, SVT och UR: Vi fördjupar samarbetet ytterligare mellan public service-bolagen
SVT, Sveriges Radio och UR tar nu ytterligare steg i samarbetet mellan bolagen. Genom att arbeta mer tillsammans vill vi använda våra resurser mer effektivt, minska kostnaderna och skapa mer robusta verksamheter med samlad kompetens. Ytterst handlar det om att värna programverksamheten och det innehåll som når publiken. Det skriver de tre svenska vd:arna för public service bolagen i en gemensam text.
En viktig del av Sveriges beredskap – därför bör marknätskostnaderna kompenseras
I somras föreslog regeringen extra medel till public service-företagen för de kraftigt ökade kostnaderna för marknätsdistribution. Sveriges Radio välkomnar initiativet. Kostnadsökningarna är en direkt följd av förändringar på marknaden och har inte funnits med i de ekonomiska förutsättningar som låg till grund för nuvarande tillståndsperiod. Det skriver stabschef Gabriel Byström.
Sveriges Radio-frukost på Bokmässan: Hur mycket käbbel tål demokratin?
Vad tar de svenska mediehusen med sig från valrörelsen 2026? Detta diskuterades på Sveriges Radios-frukostseminarium special vid Bokmässan i Göteborg.
Några tankar kring public service, publiken och AI
Hur ska public service nå publiken och upprätthålla sitt uppdrag när AI förändrar medielandskapet? Det var en central fråga när jag nyligen deltog i två konferenser i London och Mainz. Jag tar med mig att vi på Sveriges Radio har kommit långt, men också hur viktigt samarbetet med våra europeiska kollegor är. Det skriver Sveriges Radios AI ansvarige Andreas Landmark.
Radio fortsatt förstahandsval vid kris och VMA, men kunskapen bland unga vuxna behöver öka
Idag inleds Beredskapsveckan, då myndigheter, organisationer och företag på olika sätt bidrar till att stärka samhällets motståndskraft. För Sveriges Radio är veckan ett tillfälle att uppmärksamma vårt beredskapsuppdrag och vikten av att människor vet var de kan hitta snabb och trovärdig information när något allvarligt inträffar, skriver Lillan Hedlund, chef för Sändningsledningen med ansvar för VMA
Vi samlas för Göteborg, demokrati och debatt - gemensam debattartikel Sveriges Radio, GP och SVT
Vi närmar oss nu valen till riksdag, region och kommun. Här i Göteborg väntar ett spännande kommunval där de nio nuvarande partierna i fullmäktige vill göra sina röster hörda för alla er som ska rösta. Vi som representerar de tre största medierna i staden går därför samman för att bjuda på en manifestation för demokrati och erbjuder en spännande slutdebatt för alla göteborgare, skriver Christofer Ahlqvist, Cilla Benkö och Anne Lagercrantz. Artikeln har publicerats i GP 19 augusti 2026.
Sveriges Radio-frukost: "Det nya radiolandskapet – vad händer när kartan ritas om?"
Radiokartan i Sverige har ritats om med nya nationella och regionala sändningstillstånd och en helt ny nationell kanal med fokus på talad radio. Vilka nya perspektiv och format kommer radiolyssnarna mötas av? Vilka frekvenser kommer svenskarna ratta in när nya erbjudandet av liveradio växer och vilka kommersiella kanaler vinner kampen om annonsörerna? Detta och mer diskuterades vid Sveriges Radios frukostseminarium måndagen den 31 augusti i Radiohuset i Stockholm. Hela seminariet finns nu att lyssna på i efterhand.
Kommentar gällande kompensation för marknätet
Regeringen har idag berättat att man vill kompensera Sveriges Radio och SVT för ökade marknätskostnader. Nu skickas ett förslag ut på remiss. Tidigast i höst vet vi hur stor kompensationen blir kommenterar Sveriges Radios vd Cilla Benkö.
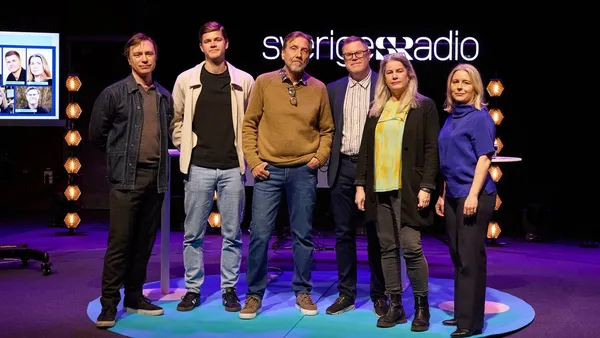
Sveriges Radio-frukost: Är medierna redo att möta desinformation i årets valrörelse
Deepfakes, röstkloning samt AI-manipulerat innehåll är på frammarsch och det kan vara svårt att veta vad som är sant och falskt. Hur säkerställer svenska medier sin trovärdighet när trycket från desinformation, missinformation och manipulation ökar? Dessa frågor och mycket annat togs upp på Sveriges Radios frukostseminarium den 19 maj. Nu finns seminariet att lyssna på i efterhand.
Att försvara demokrati och mediefrihet
Tillståndet för världens demokratier blir allt sämre. Jag har aldrig varit lika bekymrad som nu under mina 40 år som journalist, skriver Cilla Benkö idag på debattsidan i Dagens Industri samt tidigare i veckan i The Times, och efterlyser en bredare diskussion till försvar för demokrati och mediefrihet.
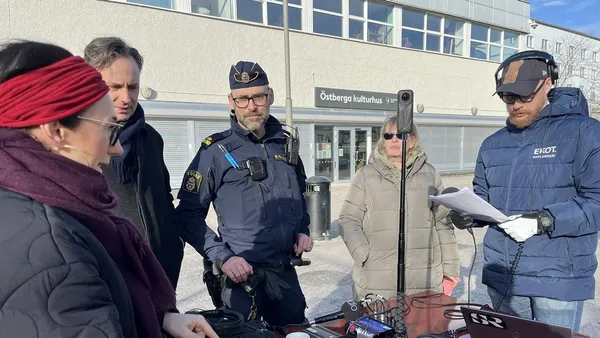
Sex frågor. Sex orter. Sex dagar.
Den 24 mars drog satsningen ”Ekot från Sverige” igång. Under sex sändningsdagar åker Ekot till sex olika orter för att skildra väljarnas sex viktigaste frågor – direkt från platser där problemen märks och lösningarna testas. Detta är en del av Ekots och Sveriges Radios samlade valbevakning och ambition att ge lyssnarna kunskap och konstruktiva debatter, skriver Klas Wolf-Watz och Martin Runnquist-Nilsson.
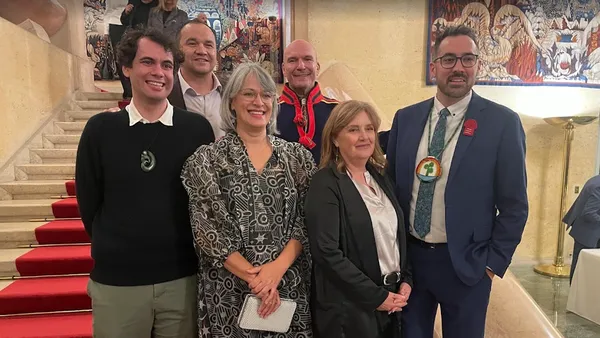
Internationellt mediesamarbete stärker urfolks röster, berättelser och språk
Sveriges Radios minoritetsredaktion Sameradion har nyligen inlett ett internationellt samarbete med andra urfolksredaktioner runt om i världen. Sameradions kanalchef Thomas Sarri skriver här om det nya samarbetsorganet , Indigenous Public Media (IPM).
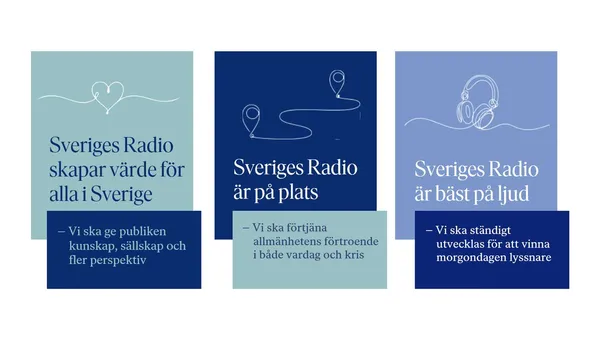
Tre mål för framtiden
Sveriges Radio ska ge ett värde för alla, vi ska vara på plats och vi ska sträva efter att vara bäst på ljud. Det är de tre strategiska mål som ska vägleda oss i en allt osäkrare tid, skriver Sveriges Radios vd Cilla Benkö.